

 搜尋


引領企業邁向「負責任 AI」新標準——兼顧創新效率、透明問責與適用要求的 AI 治理架構
為什麼企業需要 AI 管理系統?
讓 AI 成為推動業務的助力,而非失控的營運風險
人工智慧(AI)已成為各產業升級的核心引擎。然而,AI 與傳統 IT 軟體不同——它是透過數據自主學習、持續調整行為,甚至經常做出無法解釋的「黑箱決策」。
當傳統資訊管理機制無法涵蓋這些新型風險時,企業需要一套國際標準的管理制度,在「大膽創新」與「穩健治理」之間取得最佳平衡。
無論您是「開發者」或「使用者」,都適用本標準
本標準協助所有運用 AI 的組織,負起應有的治理責任:
- AI 研發與技術商:自主開發、訓練模型,或提供 AI 產品與服務。
- AI 導入與應用企業:於內部流程採購、使用外部 AI 工具或智慧決策系統。
企業必須面對的 3 大 AI 管理挑戰
- 打破決策黑箱(透明度與可解釋性)
AI 的自動決策可能無法由傳統程式碼逆推。企業必須建立合理的監督與解釋機制,確保決策公平、合法且經得起檢驗。 - 掌握動態演化(持續學習的失控風險)
具備自主學習能力的 AI 會隨著時間改變行為模式。唯有建立生命週期監控機制,才能確保模型隨時處於受控狀態。 - 超越傳統 IT(數據品質與偏見控管)
AI 的表現取決於資料。從訓練資料的合法性、標註品質,到防止偏見與侵權,都需要全新的管理程序把關。
什麼是 ISO/IEC 42001?
ISO/IEC 42001:2023 是全球首個針對 人工智慧管理系統(Artificial Intelligence Management System, AIMS) 的國際可驗證標準。該標準為組織提供了一套結構化管理架構,協助組織依其開發、提供、部署或使用 AI 系統的角色與管理範圍,建立、實施、維護及持續改進管理系統,管理 AI 相關風險與機會、資料治理及透明問責。
隨著人工智慧治理與監管要求持續發展,企業應依營運所在地、產業及 AI 應用角色,鑑別適用法規、主管機關指引及客戶要求,企業使用生成式 AI(Generative AI)與自主決策系統已不再僅是技術競爭,更涉及著作權、隱私權、偏見歧視與營運韌性。因此,組織更應該導入ISO 42001 建立負責任的AI 管理系統。
ISO 42001 控制要點與管理維度
ISO 42001 採用與 ISO 9001、ISO 27001 共通的管理系統架構(Annex SL 的 Harmonized Structure, HS),便於評估流程整合。第 4 至 10 章涵蓋組織全景、領導、規劃、支援、運作、績效評估及改進。附錄 A 提供參考管制目標與措施,附錄 B 提供實施指南;組織應依風險處理需求決定必要措施,與附錄 A 比對,並於適用性聲明說明納入與排除理由,必要時增列措施。
以下為重點摘要,非完整條文清單:
| 控制維度 | 實務管理重點 |
| AI 政策與內部治理 | 明確制定組織 AI 倫理方針、問責制度與角色職責劃分。 |
| AI 風險評估與影響分析 | 建立 AI 風險評估、風險處理及 AI 系統影響評估;依應用情境考量偏差、生成內容不實、安全與隱私等風險,評估對個人、群體及社會的影響。 |
| 數據品質與治理機制 | 依開發或使用角色管理相關資料的來源、取得與使用權限、品質及隱私,評估並處理可能的偏差;使用現成工具時亦應管理輸入及輸出資料。 |
| AI 系統生命週期管理 | 依組織角色管理適用生命週期活動。開發者可涵蓋需求、資料準備、訓練、驗證與確效、部署監控及退場;使用者著重工具選用、預期用途、輸出審查、人為監督及變更管理。 |
| 透明度與可解釋性 | 依用途與風險保留必要紀錄,向相關利害關係人提供適當的系統資訊、使用限制及溝通管道;可解釋性安排應考量技術可行性、角色與適用要求。 |
| 第三方與供應鏈管理 | 評估第三方模型、委外服務及雲端 API 的風險,界定組織、供應商與客戶責任,建立選用、監督與異常處理機制。 |
企業導入 ISO 42001 的四大核心效益
- 強化利害關係人信任:展現企業在運用 AI 上的道德操守,透過政策、風險處理及溝通紀錄,增進客戶與投資人對 AI 治理的理解與信任。
- 支持適用要求的管理:鑑別相關法規、監管及客戶要求,將必要措施納入管理流程;ISO 42001 驗證不等同取得歐盟 AI Act 或其他法規的合規認定。
- 優化系統整合,創造綜效:可與現行的 ISO 27001(資訊安全)、ISO 27701(隱私資訊)、ISO 9001(品質管理) 評估整合文件管理、教育訓練、內部稽核、管理審查及矯正措施等共通流程,同時保留各標準特有要求,以減少重複作業。
- 提升法律與商譽風險管理能力:透過風險評估、影響評估、監督及改進機制,辨識並處理侵權、資料外洩、非預期模型漂移(Model Drift)等相關風險;效果取決於措施設計與實施。
科建顧問如何協助企業?
- 量身定做「風險導向」管制,兼顧風險管理與營運效率
依據 貴公司在AI系統之角色、組織全景、AI關注方的需求及期望等,輔導建立適合的風險評鑑管理機制措施,避免繁瑣冗餘的行政負擔。
- 整合現行體系,不疊床架屋
採用高階架構,輔導將現有的品質、資安管理系統之程序、表單做有效整合,減少管理浪費及採納各系統觀點互補,整合組織資源發揮綜效。
- 建立可信任的 AI 生命週期
從需求評估與規劃、資料取得與處理、模型開發與處理、驗證部署,到最後退場與人為介入機制等做完整規劃。
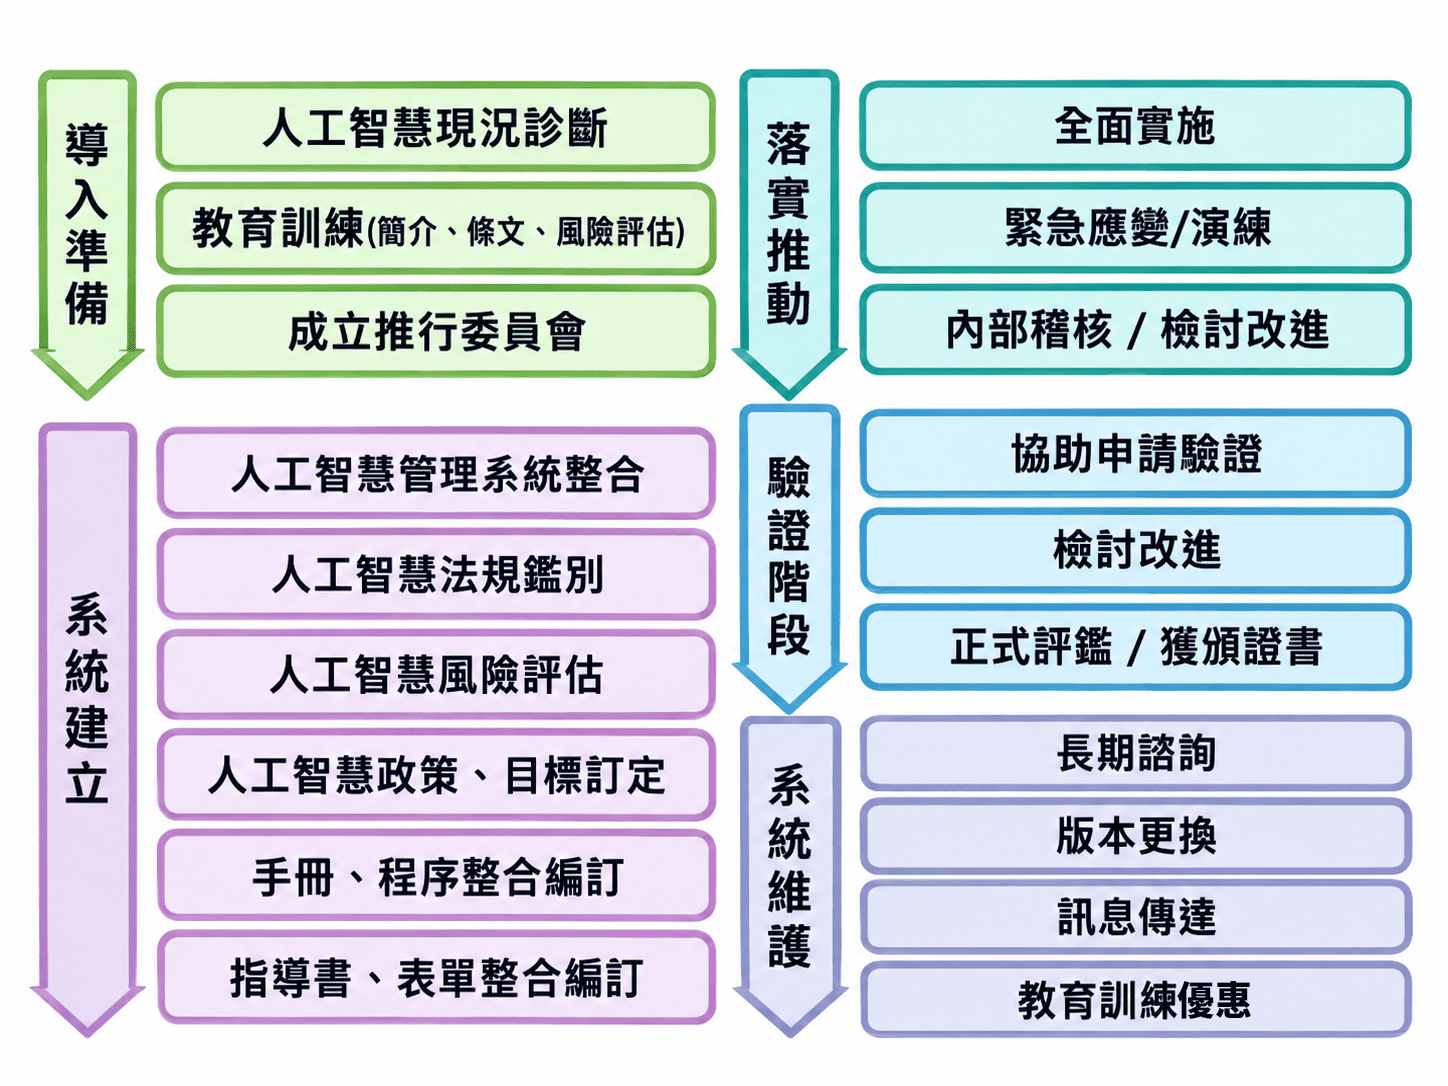
科建顧問-ISO/IEC 42001 輔導流程
常見問題(FAQ)
Q1:我們公司只是使用 ChatGPT 等現成 AI 工具,也需要做 ISO 42001 嗎?
A1:建議評估導入及取得驗證。ISO 42001 是自願採用的管理系統標準,使用 ChatGPT 等現成工具本身不代表必須取得 ISO 42001 驗證;是否另有法規、契約或客戶要求,需依個別情況確認。標準也適用於 AI 使用者,企業可依機密資料、個資、侵權、輸出正確性及人為監督等風險,評估是否採用 AIMS 或先建立內部 AI 使用規範。
Q2:ISO 42001 與 ISO 27001(資訊安全)有何差別?可以一起整合嗎?
A2:ISO 27001 著重資訊安全風險及資訊的機密性、完整性與可用性;ISO 42001 著重 AI 管理的風險與機會,涵蓋 AI 系統影響、負責任開發與使用、資料及生命週期管理等。兩者可評估整合共通管理流程,但仍須分別滿足各自要求,不能互相取代。整合範圍與成本效益須依現有制度及 AI 應用評估。
Q3:導入並取得 ISO 42001 驗證通常需要多久時間?
A3:ISO 42001 未訂定通用的導入或取證月數。時程須依管理範圍、組織與據點規模、AI 系統數量與複雜度、現有制度、人員投入、執行紀錄、內部稽核及管理審查完成度,以及驗證機構排程與缺失改善情形評估。科建顧問可於現況診斷後提出導入里程碑,並區分輔導工作時程與外部驗證時程